Checklist RGPD pour les TPE/PME
Cookies et information des visiteurs : deux points à vérifier sur le site d’une TPE ou PME, sans les confondre avec un audit complet de conformité.
Le RGPD concerne aussi les TPE et PME qui traitent des données personnelles. Sur un site internet, les cookies et l’information des visiteurs sont deux premiers points à contrôler. Ils ne suffisent pas à établir la conformité de toute l’entreprise.
1. Les cookies et le choix des visiteurs
Les traceurs soumis au consentement, notamment publicitaires, doivent rester bloqués tant que le visiteur n’a pas accepté. Certains traceurs sont exemptés, dont ceux strictement nécessaires au service demandé et certaines mesures d’audience sous conditions. Vérifiez l’usage et la configuration réelle de chaque outil : son nom ne suffit pas à établir une exemption.
Accepter et refuser doivent être aussi simples. La poursuite de la navigation ne vaut pas acceptation, et le consentement doit pouvoir être retiré facilement. La CNIL détaille les règles applicables aux cookies et traceurs.
2. L’information sur les données personnelles
Lorsqu’un formulaire recueille des données, le visiteur doit être informé au moment de la collecte. Une première mention peut renvoyer vers une politique de confidentialité accessible et adaptée aux traitements du site.
Cette information précise notamment le responsable, les objectifs et la base légale du traitement, les destinataires, la durée de conservation, les droits et le contact pour les exercer. D’autres mentions dépendent du traitement, par exemple les transferts hors de l’Union européenne. La fiche de la CNIL sur l’information des personnes aide à préparer ces éléments.
2Cafés peut intervenir sur les réglages des outils et l’intégration des textes validés. La conformité demande aussi d’examiner les pratiques, les contrats, la sécurité et les données conservées par l’entreprise ; l’installation d’un bandeau ne la garantit pas.
À lire ensuite.
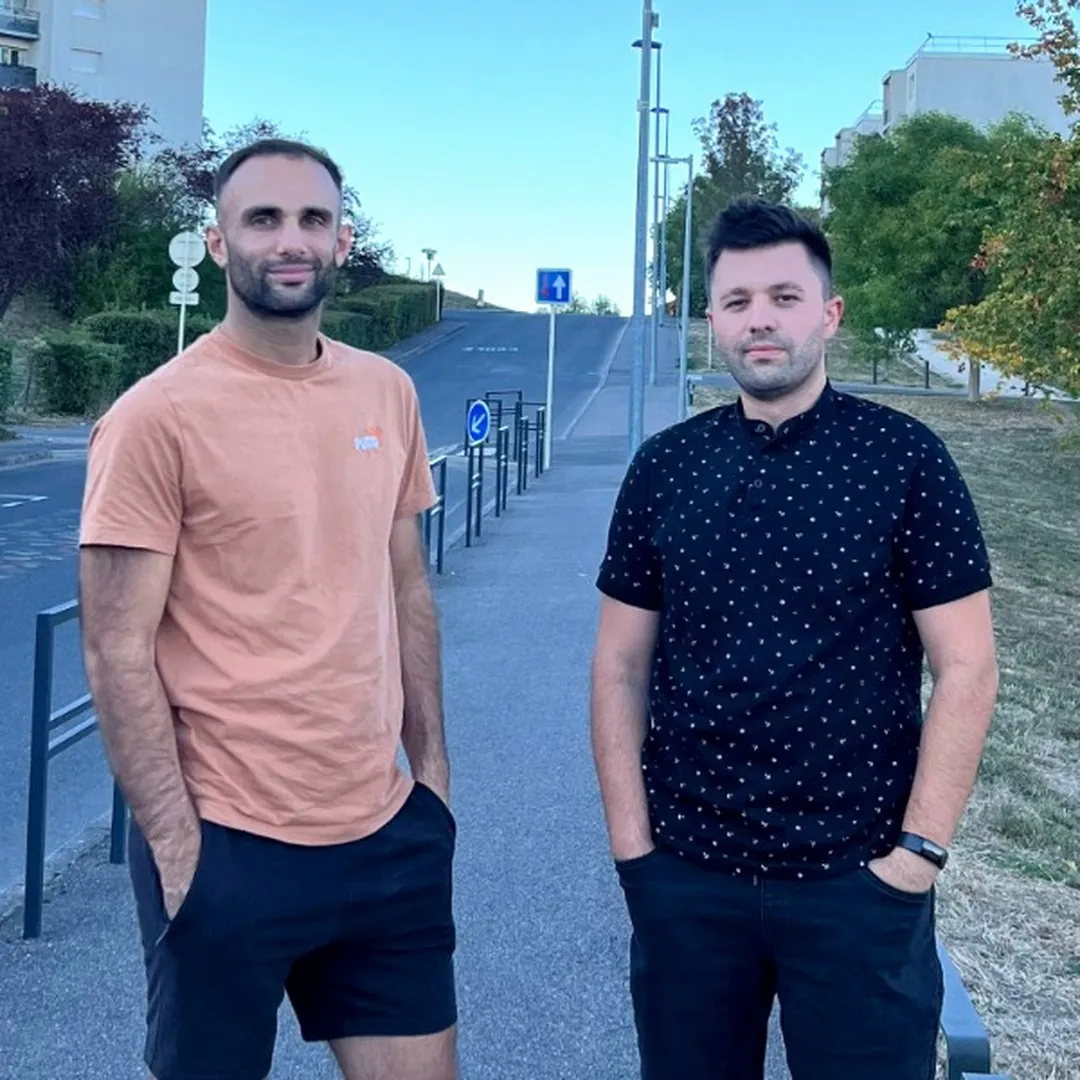
Comment est né 2Cafés
Andrei Chirtes et Anthony Grasso se sont rencontrés en DUT Réseaux et Télécommunications. Voici comment leurs échanges ont donné naissance à 2Cafés.
Lire l’article
Plateforme emailing ou outil sur mesure ?
Brevo, Mailchimp, plateforme française ou développement spécifique : les critères concrets pour choisir sans payer une complexité inutile ni bloquer son processus.
Lire l’article
Étude de cas : campagne emailing sur 33 100 contacts
Comment un outil de mailing sur mesure a permis de préparer, tester et piloter une campagne de 33 100 contacts sur 18 jours, avec un suivi précis des acceptations et des refus.
Lire l’article