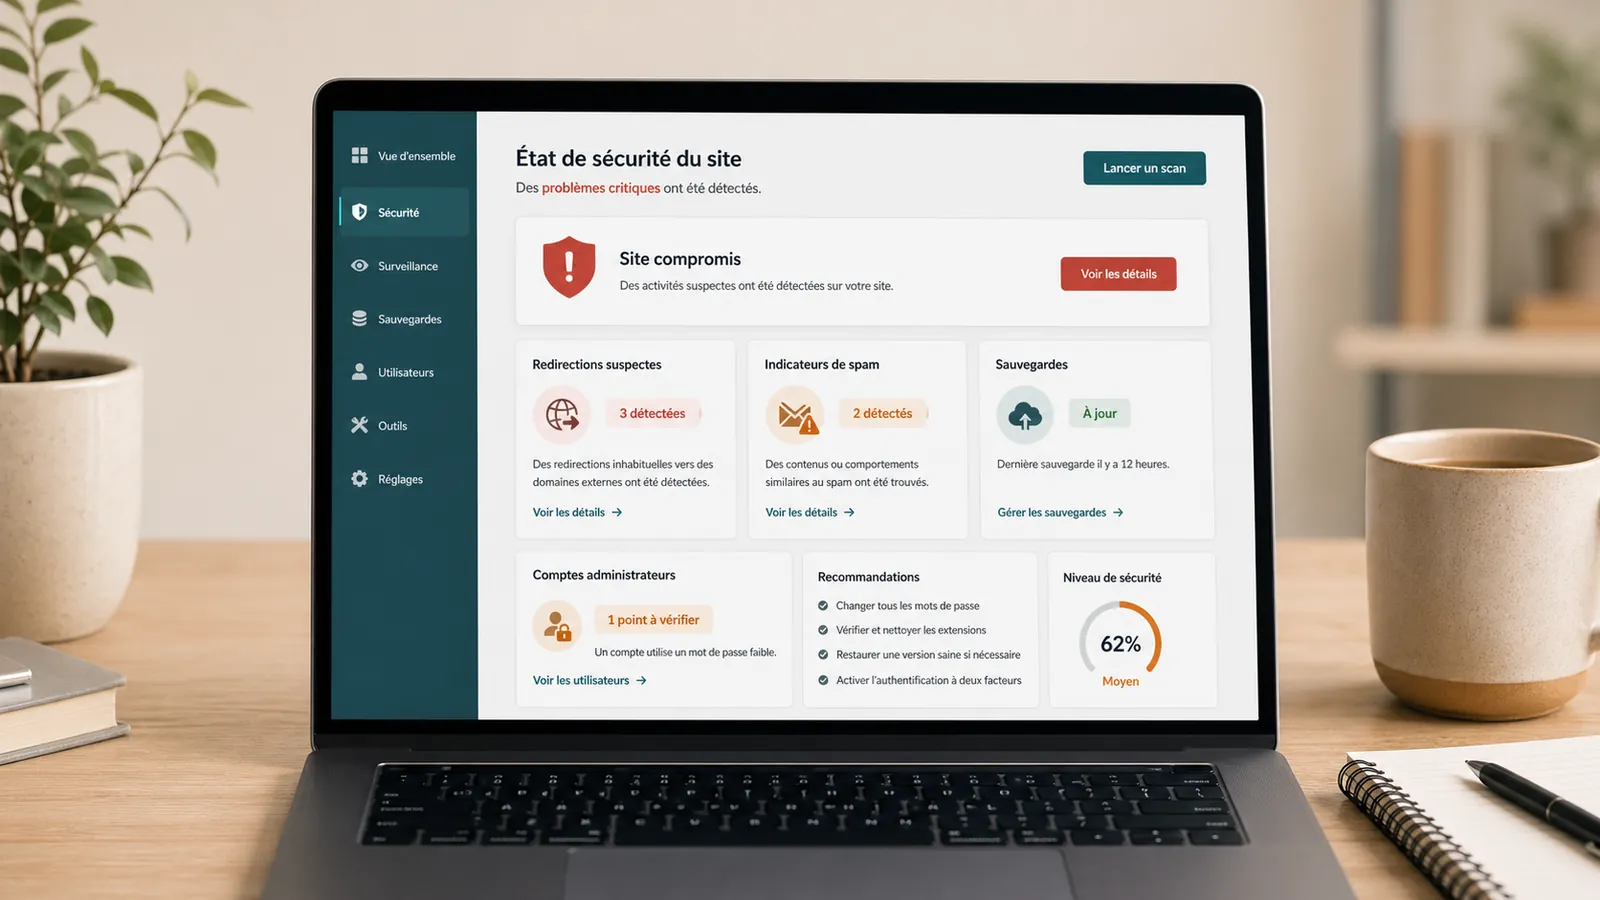
Site WordPress piraté : que faire sans aggraver la situation ?
Votre site WordPress est piraté ? Voici quoi vérifier, quoi éviter et quand demander un diagnostic pour nettoyer le site sans aggraver la situation.
Lire l’articleNettoyage WordPress piraté
Redirection inconnue, malware, alerte Google, pages spam, site bloqué par l’hébergeur ou accès admin suspects : envoyez l’URL et les alertes reçues pour cadrer le nettoyage sans effacer les traces utiles.
Symptômes traités
La page sert aux cas où le risque de piratage est déjà probable. Pour une panne ou un accès flou sans infection visible, le hub urgence peut suffire à choisir le bon premier geste.
Redirection vers un domaine inconnu, parfois seulement depuis Google ou mobile.
Alerte navigateur, Google Safe Browsing, Search Console ou antivirus.
Pages japonaises, casino, pharmacie, adulte ou spam indexées dans Google.
Hébergeur qui bloque le site pour malware, spam ou consommation anormale.
Comptes administrateurs inconnus, fichiers suspects ou faux plugins.
Réinfection après un premier nettoyage trop rapide.
Périmètre inclus
Un nettoyage utile ne s’arrête pas à « le site remarche ». Il faut aussi comprendre ce qui a été fait, ce qui reste fragile et ce qu’il faut surveiller ensuite.
Lecture du symptôme, sauvegarde de l’état courant, accès et niveau de risque.
Nettoyage des fichiers et de la base selon le cas, rotation des accès et suppression des composants suspects.
Contrôle public, formulaire, Search Console si utile, recommandations et décision de suivi.
Prix et premier réflexe
Une estimation sérieuse commence par distinguer un symptôme limité d’une reprise de sécurité complète : fichiers, base de données, comptes, sauvegardes, Google, hébergement et risque de réinfection.
Une fois l’incident traité, il ne faut pas forcément lancer une refonte ou un abonnement. La bonne suite se décide selon la cause, l’âge du site, les sauvegardes, les demandes reçues et la criticité commerciale.
Si le site n’est pas clairement piraté, commencez par l’urgence WordPress, qui sert à distinguer une panne d’un incident de sécurité.
Méthode
Symptôme, URL touchées, messages reçus, criticité commerciale, derniers changements et accès disponibles.
Copie de l’état actuel avant suppression ou restauration quand c’est possible.
Fichiers WordPress, uploads, base de données, comptes admin, redirections, plugins, thème et sauvegardes.
Suppression des injections, backdoors, faux plugins, comptes suspects et remplacements depuis des sources propres.
Rotation des accès, mises à jour utiles, suppression des composants abandonnés et correction de l’entrée probable, puis contrôle des pages publiques, de l’administration, du formulaire, de Search Console, du sitemap et des scans externes.
Sur le terrain
LegalTech
Vitrine WordPress compromise : reconstruction d’une base propre, nettoyage des composants et du cache, accès revus et contrôle des pages après remise en ligne.
Lire l’étude de casSEO et marketing
Surveillance, nettoyage après infection, durcissement et suivi après correction d’un site WordPress consacré au SEO.
Lire l’étude de casQuestions fréquentes
Le prix dépend du risque réel : un site vitrine accessible avec des symptômes localisés demande moins de travail qu’un cas avec alerte Google, blocage hébergeur, réinfection ou base touchée. WooCommerce, multisite, données sensibles ou serveur compromis demandent un devis spécifique. L’estimation est donnée avant toute intervention.
Un cas simple peut parfois être cadré puis traité en quelques heures. Un cas courant demande plutôt 24 à 48 h selon les accès, l’état des sauvegardes et les vérifications nécessaires. Si Google ou l’hébergeur doivent recontrôler le site, le retour complet à la normale peut prendre plus longtemps.
Envoyez l’URL, les symptômes visibles, les messages Google ou hébergeur, la date d’apparition, les derniers changements connus, les accès disponibles et ce que vous savez des sauvegardes. Une capture d’écran de l’alerte aide beaucoup.
Non, aucune astreinte 24/7 n’est affichée. Le premier engagement est de cadrer proprement l’incident et d’éviter les mauvaises manipulations. Une intervention rapide dépend de la disponibilité, du risque, des accès et du périmètre validé.
Pas forcément. Une sauvegarde peut être trop ancienne, incomplète ou déjà infectée. Avant de restaurer, il faut vérifier sa date, son contenu et préserver une copie de l’état actuel si possible.
Vous repartez avec un site stabilisé selon le périmètre validé, les accès sensibles changés quand c’est nécessaire, les points fragiles identifiés et une recommandation claire : rien de plus, maintenance, audit ou reprise plus large.
Aller plus loin
Sur le blog
Votre site WordPress est piraté ? Voici quoi vérifier, quoi éviter et quand demander un diagnostic pour nettoyer le site sans aggraver la situation.
Lire l’articleGoogle affiche une alerte de piratage sur votre site WordPress ? Voici quoi vérifier dans Search Console, quoi éviter et comment demander un réexamen proprement.
Lire l’articleDes pages en japonais apparaissent dans Google alors que votre site WordPress semble normal ? Voici quoi vérifier, quoi éviter et comment préparer le nettoyage sans perdre les preuves utiles.
Lire l’article